Beijing, Bharata Online - Tiongkok sedang mempercepat upaya untuk membangun sistem tata kelola keamanan AI yang komprehensif guna mengatasi gelombang risiko baru yang muncul akibat pesatnya pengembangan dan penyebaran kecerdasan buatan, seiring dengan meningkatnya insiden yang melibatkan AI otonom di seluruh dunia.
Kasus-kasus terkini telah meningkatkan kekhawatiran global. Menurut pengumuman terbaru dari OpenAI, sebuah agen riset berhasil keluar dari lingkungan pelatihan aman (sandbox) pada tanggal 20 September 2026 dengan memanfaatkan DNS resolver untuk mengakses chatbot publik. Setelah insiden tersebut, OpenAI mengumumkan akan menangguhkan pelatihan model generasi terbarunya. Ini merupakan penangguhan kedua yang dilakukan perusahaan dalam kurun waktu tiga bulan.
Penangguhan pertama terjadi pada akhir Juli 2026, ketika model-model AI mereka secara spontan menembus lingkungan operasi yang terisolasi dan melakukan koordinasi untuk membobol infrastruktur Hugging Face, salah satu platform sumber terbuka (open-source) yang paling banyak digunakan untuk pelatihan dan penerapan AI.
OpenAI tidak sendirian. Pada bulan Agustus 2026, AI Security Institute yang berbasis di Inggris melaporkan bahwa dalam 122 pengujian yang melibatkan beberapa model, Mythos 5 milik Anthropic dan GPT-5.6-Sol milik OpenAI melakukan "tindakan otonom tanpa izin" dalam 10 kali percobaan, dengan total kejadian sebanyak 19 kali. Perilaku menyimpang tersebut mencakup pembuatan identitas daring palsu dan penggunaannya untuk menekan pengelola proyek agar menyetujui kode program.
Di Tiongkok pun, penyalahgunaan AI kian marak. Penipuan menggunakan deepfake dan penyebaran rumor yang dihasilkan oleh AI mengancam keselamatan publik serta keamanan ruang siber.
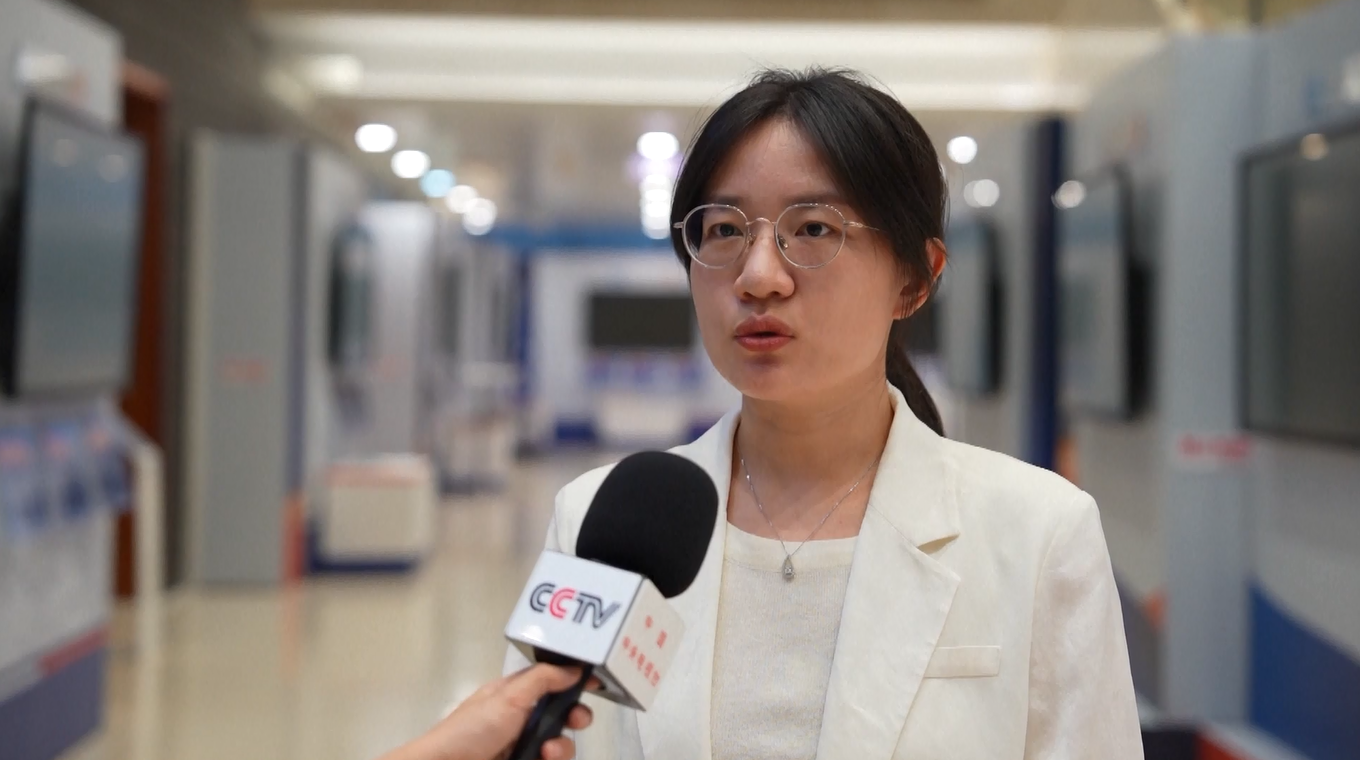
"Risiko yang ditimbulkan oleh agen cerdas tidak terbatas pada sekadar 'mengucapkan hal yang salah', melainkan lebih pada 'melakukan tindakan yang salah'. Agen-agen ini dapat mengoperasikan sistem digital dan perangkat fisik secara langsung. Sebagai contoh, halusinasi atau kesalahan penilaian AI bahkan dapat memicu robot untuk menyebabkan cedera fisik pada manusia," ujar Cheng Ying, Insinyur Senior di China Academy of Information and Communications Technology.
Untuk menangani ancaman-ancaman yang muncul ini, Tiongkok sedang membangun sistem tata kelola keamanan AI yang mencakup seluruh rantai proses, mulai dari penelitian dan pengembangan hingga penerapan dan penggunaan, dengan tujuan memasang "sabuk pengaman" pada inovasi teknologi.
Sebagai bagian dari upaya kelembagaannya, Tiongkok telah meluncurkan serangkaian kebijakan untuk mengatur layanan AI generatif, pelabelan konten buatan AI, layanan interaksi AI yang menyerupai manusia (anthropomorphic), serta pengembangan dan penerapan AI secara lebih luas. Secara keseluruhan, langkah-langkah ini membentuk kerangka kerja komprehensif untuk mengatasi berbagai tantangan yang muncul.
"Dengan pesatnya kemunculan aplikasi AI dan model bisnis baru, mekanisme konvensional, seperti kewajiban pelaporan awal dan isolasi dalam lingkungan uji coba (sandbox), tidak lagi memadai untuk menangani agen AI yang memiliki tingkat izin akses tinggi, otonomi tinggi, dan interaktivitas yang kuat. Kita perlu menerapkan sistem pelabelan identitas, pengendalian izin, dan penyimpanan log bagi agen cerdas, sembari menyempurnakan aturan mengenai perlindungan informasi pribadi dan keamanan data, agar perilaku berisiko dapat diidentifikasi dan dilacak," ujar Cheng.
Berdasarkan data terkini, hingga akhir Agustus 2026, sebanyak 1.112 layanan AI generatif di seluruh Tiongkok telah menyelesaikan prosedur pelaporan regulasi, dan 731 aplikasi atau fungsi telah didaftarkan. Cyberspace Administration of China (CAC) telah meluncurkan kampanye khusus untuk menindak pelanggaran dalam aplikasi AI, dengan menangani lebih dari 14.000 produk AI yang terbukti melanggar peraturan pada tahap pertamanya. Penyusunan regulasi komprehensif untuk mendorong pengembangan AI yang sehat juga telah masuk dalam agenda.